
Serie WordPress de verdad · 3
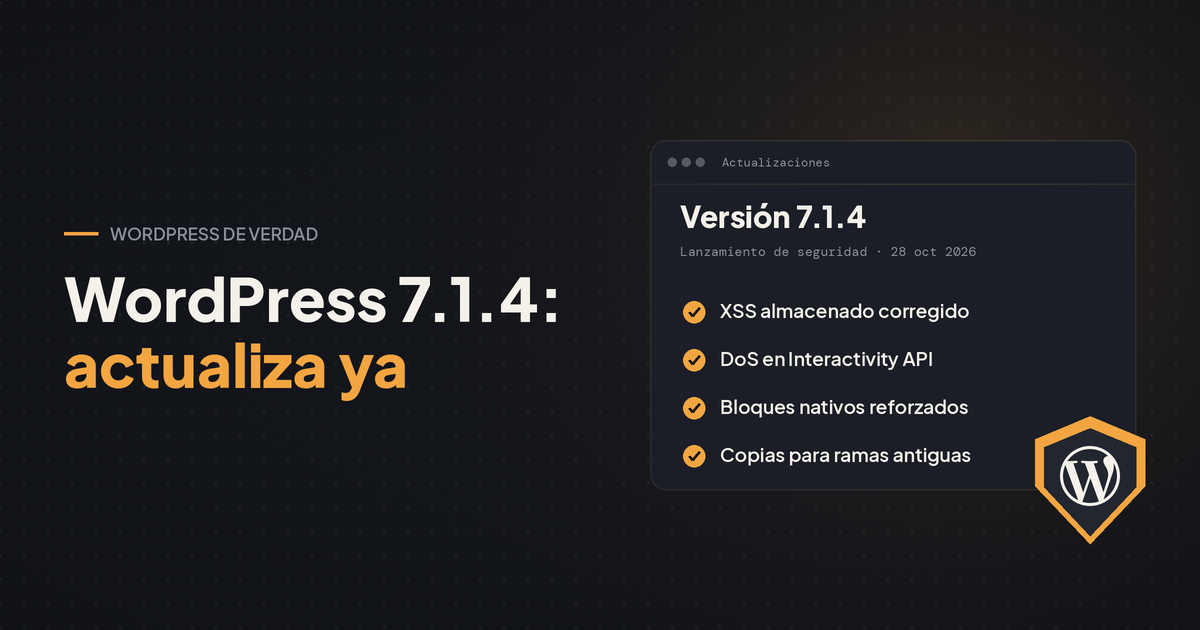
Hoy, 28 de octubre de 2026, salió WordPress 7.1.4. No trae funciones nuevas: es una versión de seguridad que corrige 22 vulnerabilidades. El equipo de WordPress recomienda actualizar de inmediato, y yo también.
En la primera entrada de esta serie dije que mantener todo actualizado es la base de un sitio seguro. Esta es una buena ocasión para ponerlo en práctica. Te cuento qué se corrigió, explicado sin tecnicismos, y cómo actualizar sin sustos.
Qué corrige WordPress 7.1.4
La mayoría de los fallos son de dos tipos: XSS almacenado y denegación de servicio (DoS). Además hay varios arreglos en bloques nativos y en otras partes del núcleo.
- Varios XSS almacenados en la Interactivity API, la parte de WordPress que hace interactivos a los bloques sin recargar la página.
- Un problema de denegación de servicio en la Interactivity API.
- XSS en bloques nativos: Categorías, Imagen, Playlist, la paginación de comentarios y el enlace de navegación entre entradas.
- Un XSS con marcado de bloques preparado a propósito y otro en la actualización en vivo del Personalizador.
- XSS en las solicitudes de borrado de datos personales y en nombres de usuario especialmente creados.
- Un fallo en el proceso de actualización del núcleo que podía llevar a ejecutar código remoto durante el momento de la actualización.
- Cambios del Personalizador sin publicar que podían ver visitantes sin sesión iniciada.
- Notas que podían leer usuarios con permisos que no tenían acceso para editar la entrada.
- Una actualización de los certificados raíz incluidos en WordPress.
Qué es un XSS almacenado
XSS significa Cross-Site Scripting. Pasa cuando alguien logra guardar código malicioso, normalmente JavaScript, dentro de tu sitio: en una entrada, en un bloque o en un campo. Se llama almacenado porque ese código queda guardado en la base de datos y se ejecuta cada vez que alguien abre la página.
Lo peligroso es cuando lo abre un administrador. Ese código puede actuar con sus permisos, por ejemplo para crear un usuario nuevo o cambiar ajustes. Muchos de estos fallos necesitan una cuenta con rol de Colaborador o superior, así que son un riesgo real en sitios con varios autores o con registro abierto.
Qué es una denegación de servicio (DoS)
Un DoS busca que tu sitio deje de responder. En este caso es almacenado: alguien con acceso para escribir contenido puede guardar algo que hace que la página se trabe o consuma demasiados recursos al cargarse. El resultado es un sitio lento o caído para tus visitantes.
¿Quién tiene que actualizar?
Todos los que usen WordPress. Si estás en la rama 7.1, la versión que necesitas es la 7.1.4. Si por alguna razón sigues en una rama anterior, el equipo de seguridad también publicó correcciones para las ramas antiguas, hasta la 4.7. Por ejemplo, 7.0.8 para la rama 7.0 y 6.9.11 para la 6.9. Aun así, solo la versión más reciente tiene soporte completo, así que lo ideal es estar en la última.
Pon atención especial si tu sitio tiene varios autores, colaboradores externos o permite que la gente se registre.
Cómo actualizar
Si tu sitio tiene activas las actualizaciones automáticas en segundo plano, que es lo normal para versiones menores como esta, es probable que ya se haya actualizado solo. Para comprobarlo o hacerlo a mano:
- Entra a tu panel de WordPress.
- Ve a Escritorio > Actualizaciones.
- Revisa qué versión tienes. Si no dice 7.1.4, haz clic en Actualizar ahora.
- Cuando termine, abre tu sitio y revisa que todo se vea y funcione bien.
En esa misma pantalla puedes confirmar que las actualizaciones automáticas de versiones de mantenimiento y seguridad estén activas. Si tu hosting administra WordPress por ti, revisa su panel, porque a veces ellos controlan cuándo se actualiza.
Lista rápida antes y después
- Haz un respaldo de archivos y base de datos antes de actualizar.
- Actualiza WordPress a la 7.1.4.
- Actualiza también plugins y temas. Muchos ataques entran por ahí, no por el núcleo.
- Revisa tus usuarios: borra cuentas que ya no se usan y deja a cada persona con el rol mínimo que necesita.
- Abre tu sitio y prueba las páginas principales y los formularios.
Si quieres repasar el resto de buenas prácticas, en la primera entrada de la serie tienes la lista completa para dejar tu WordPress más seguro.
Más información
Puedes leer todos los detalles y los créditos de quienes reportaron cada fallo en el anuncio oficial y en la página de la versión en WordPress.org.
¿Ya actualizaste? Si tienes dudas con tu sitio o algo se rompió después de actualizar, escríbeme y lo revisamos.

Deja una respuesta